Registros, análisis y reportes
FortiAnalyzer
Entender lo que pasa en su red y demostrarlo.
El problema
La historia está en los registros, pero nadie la lee
Cada equipo de la red genera miles de registros al día: quién se conectó, qué se bloqueó y qué intentó salir de la red a las tres de la mañana.
Registros dispersos
Se quedan en cada dispositivo, se sobrescriben en pocos días y nadie tiene tiempo de revisarlos.
Incidentes vistos demasiado tarde
Un equipo comprometido puede pasar semanas comunicándose con un servidor malicioso sin que nadie lo note, porque las señales existían pero estaban aisladas.
Auditorías que cuestan días
Ante una auditoría, un requerimiento de cumplimiento o un incidente que explicar a la dirección, responder “qué pasó, cuándo y a quién afectó” se vuelve días de trabajo manual, si la información todavía existe.
Cómo lo resuelve
Todos sus registros en un solo lugar, con contexto
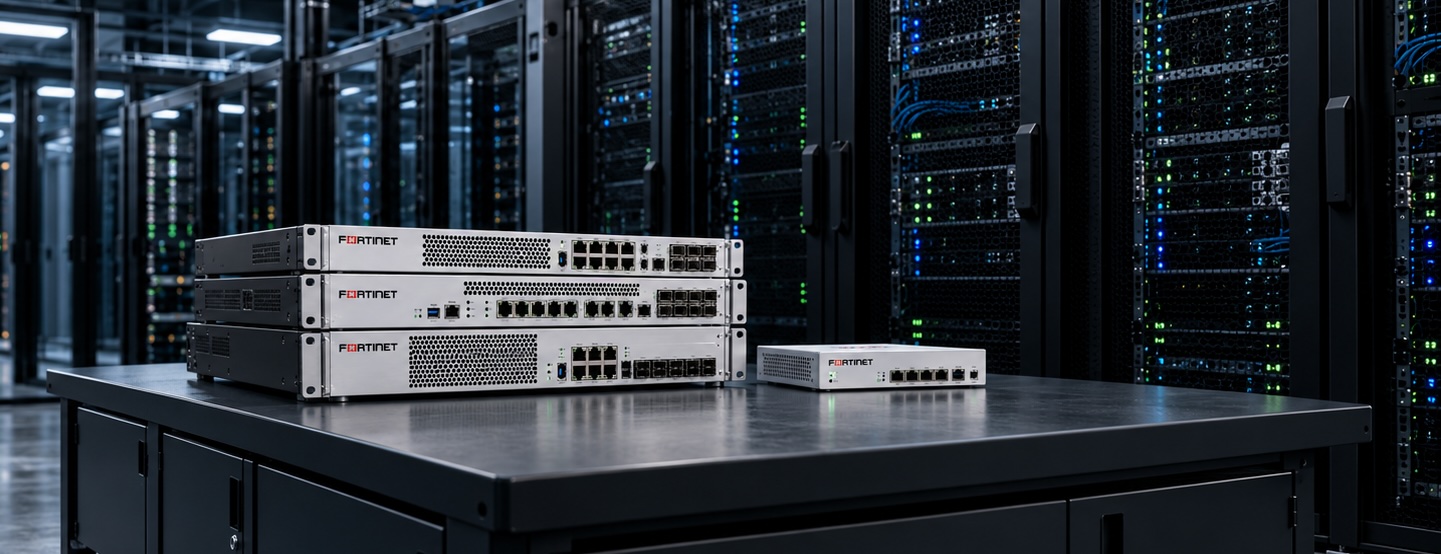
FortiAnalyzer concentra los registros de toda la plataforma Fortinet (FortiGate, FortiSwitch, FortiAP, FortiEDR, FortiMail y más) y los conserva el tiempo que su operación o su normativa lo requieran, en un equipo local o en la nube.
Correlación de eventos
Relaciona lo que ocurre en distintos puntos de la red y lo cruza con la inteligencia de amenazas de FortiGuard, para reconocer un incidente completo y no eventos sueltos.
Visibilidad en tiempo real
Paneles de visibilidad y herramientas de análisis tipo SOC para el equipo técnico.
Respuesta automática
Playbooks que actúan solos; por ejemplo, aislar un equipo comprometido sin esperar intervención manual.
Reportes para dirección y auditores
Reportes listos de tráfico, amenazas, uso de aplicaciones y cumplimiento, que pueden llegar automáticamente cada semana o cada mes.
Retención a su medida
Conserva los registros el tiempo que su operación o su normativa lo requieran, en equipo local o en la nube.
La base de SOCaaS
Los mismos registros que usted consulta son los que analizan los especialistas de Fortinet en FortiGuard SOCaaS.
Conocer FortiGuard SOCaaSCorrelación
Tres alertas sin contexto, un solo incidente
Un intento de acceso, una descarga sospechosa y una conexión inusual dejan de ser tres alertas aisladas: FortiAnalyzer las reconoce como un mismo incidente, con el equipo y el usuario afectados identificados.
Un mismo incidente
Por qué con Nubetics
Tener los registros es el primer paso; saber qué buscar marca la diferencia
Único Partner Select de Fortinet en Baja California Sur
Dimensionamos
Calculamos el almacenamiento y la retención que su operación necesita.
Conectamos y configuramos
Conectamos todos sus equipos Fortinet y configuramos los reportes y alertas que realmente le sirven, sin ruido.
Le acompañamos
Nuestra mesa de ayuda le apoya en la interpretación de eventos y reportes. Si prefiere vigilancia 24 horas, lo complementamos con FortiGuard SOCaaS, siempre con el respaldo de FortiCare.
¿Sabe qué pasó en su red la semana pasada?
Revisamos qué registros genera hoy su red y le mostramos lo que vería con FortiAnalyzer.